Três drones e cerca de 50 gramas de explosivos de uso militar suspeito foram associados a uma tentativa de ataque nos arredores do Aeroporto de Leipzig/Halle, na Alemanha, um importante centro logístico militar da NATO e da Ucrânia. A situação surge numa altura em que as autoridades europeias enfrentam um aumento generalizado de actividades hostis abaixo do limiar de uma guerra declarada. A mais recente notícia do Wall Street Journal liga incursões de drones, sabotagens, ciberataques e ações secretas em todo o continente a uma campanha que, segundo as autoridades, visa intimidar os apoiantes da Ucrânia e testar a capacidade de resposta da NATO. A Rússia nega ter orquestrado a atividade, e a atribuição dos ataques permanece incompleta ou contestada em vários casos importantes.
As provas de Leipzig mostram porque é que a campanha está a tornar-se mais perigosa. Um drone carregado com explosivos foi descoberto no dia 4 de agosto perto de uma aeronave de carga Antonov ucraniana utilizada para o transporte de mantimentos militares; os investigadores suspeitam que um segundo drone atingiu um avião de carga da DHL, e um terceiro drone com material suspeito de ser explosivo foi encontrado a oeste do aeroporto dez dias depois. O ministro dos Negócios Estrangeiros, Friedrich Merz, afirmou que a Alemanha iria identificar o responsável, mas Berlim ainda não tinha acusado formalmente a Rússia quando a Reuters noticiou a descoberta adicional.
A NATO enfrenta um problema diferente da dissuasão convencional. Pequenos drones, incêndios criminosos, ataques cibernéticos e sabotadores recrutados localmente podem impor custos sem apresentar um ataque militar claro que produziria uma resposta previsível da aliança. A questão estratégica central já não é se a actividade hostil está a ocorrer, mas se os aliados conseguem atribuí-la com a rapidez suficiente e responder de forma proporcional o suficiente para impedir a repetição, sem transformar cada incidente ambíguo num confronto directo.
Um centro logístico torna-se um alerta
Leipzig/Halle é um dos maiores aeroportos de carga da Europa e apoia os fluxos de carga relacionados com a NATO e a Ucrânia. A polícia alemã fechou ambas as pistas depois de um funcionário do aeroporto ter encontrado o primeiro drone, removido o seu detonador e acionado um robô de desativação de explosivos. Segundo a Associated Press , o segundo objeto causou danos ligeiros a uma aeronave de carga depois de esta ter abortado a aterragem e sido desviada, mas nenhum passageiro ou funcionário ficou ferido.
O incidente é operacionalmente significativo, mesmo que o dispositivo não tenha detonado. Uma aeronave de baixo custo penetrou num ambiente de aviação seguro e apareceu junto a um avião de carga pesado ucraniano, causando perturbações muito para além do custo da plataforma. O ministro do Interior alemão descreveu o episódio como um cenário de ataque híbrido, sem emitir um parecer sobre quem seria o responsável, uma distinção importante porque a suspeita política, a avaliação de inteligência e as provas suficientes para um processo judicial não são intercambiáveis.
Leipzig também possui um histórico relevante. Em 2024, um pacote incendiário detonou num centro de logística do aeroporto depois de um atraso de voo ter impedido o seu carregamento numa aeronave, parte de um plano que as autoridades ocidentais suspeitam estar ligado aos serviços de informação russos. A recorrência não comprova a autoria comum, mas centra a atenção numa instalação que lida com o tipo de apoio militar que Moscovo tem incentivo para interromper.
Os drones estão a atravessar o espaço aéreo da NATO
O desafio à segurança física estende-se ao longo do flanco leste da NATO. A 16 de agosto, um F-18 espanhol, destacado para a patrulha aérea da aliança, abateu um drone após este ter entrado na Roménia vindo da Moldávia, o quarto drone destruído sobre o país em 2026. A NATO afirmou que a aeronave parecia ser russa, enquanto o Ministério da Defesa da Roménia deixou a sua origem sob investigação, de acordo com a Reuters.
A Roménia partilha uma fronteira de 613 quilómetros com a Ucrânia e tem sofrido repetidos impactos, com ataques russos a portos e infraestruturas ucranianas junto ao Danúbio. Caças romenos abateram três drones russos em julho, e um drone russo atingiu um edifício residencial em Galati, em maio, ferindo duas pessoas. Cada incursão obriga a NATO a distinguir entre erro de navegação, efeitos de guerra electrónica, sondagem deliberada e ataque, por vezes numa questão de minutos, enquanto o espaço aéreo civil se mantém activo.
Esta incerteza pode, por si só, servir um propósito coercivo. Os lançamentos de defesa aérea, os encerramentos de aeroportos e as missões de caças custam muito mais do que os drones que os acionam, enquanto os alertas repetidos criam fadiga e aumentam a probabilidade de erros de cálculo. O problema da NATO é, portanto, económico e processual, para além de militar: deve defender o território aliado de forma consistente, sem permitir que cada intrusão de baixo custo dite uma resposta dispendiosa ou que leve a uma escalada do conflito.
A possibilidade de negar é a principal arma
As operações na zona cinzenta têm sucesso quando a responsabilidade continua a ser difícil de comprovar. O Projeto de Dados sobre Localização e Eventos de Conflitos Armados (ACLED, na sigla em inglês) identificou 190 incidentes de suspeita de atividade hostil russa em toda a Europa, de fevereiro de 2022 a abril de 2025, incluindo 59 sobrevoos de drones, 45 atos de sabotagem e 12 casos de incêndio criminoso. A sua análise do ACLED alerta explicitamente que a classificação regista suspeitas credíveis, em vez de atribuir independentemente cada evento à Rússia.
O padrão é suficientemente amplo para ser relevante mesmo com esta limitação. A Alemanha foi responsável por 39 dos incidentes registados, seguida da Noruega com 19, da Finlândia com 17 e da Polónia com 16; mais de metade do total ocorreu em 2024. Os alvos incluíam rotas de transporte, instalações energéticas, infraestruturas hídricas, instalações militares e organizações que apoiam a Ucrânia, mas alguns eventos podem ter autores ou explicações não relacionados.
A Rússia pode distanciar-se ainda mais terceirizando as operações. Um relatório do RUSI constatou que as sabotagens de baixo nível são frequentemente atribuídas a pessoas comuns recrutadas através de mensagens encriptadas e pagas com criptomoedas. Esta abordagem da "gig economy" torna os ataques baratos, limita a exposição de agentes de inteligência treinados e deixa os investigadores a seguir rastos financeiros e digitais fragmentados, em vez de uma cadeia de comando convencional.
A NATO tem opções que não chegam ao artigo 5.º
A NATO define as ameaças híbridas como combinações de ferramentas militares e não militares, secretas e abertas, que esbatem a fronteira entre a paz e a guerra. A sua estratégia híbrida enfatiza a partilha de informações, a atribuição de responsabilidades, a preparação civil, a proteção de infraestruturas críticas, a ciberdefesa e as equipas de apoio personalizadas. A aliança afirma ainda que as ações híbridas podem levar à defesa coletiva, mas o Conselho do Atlântico Norte fará esta avaliação política caso a caso.
Esta flexibilidade evita uma resposta militar automática a actividades ambíguas, mas também cria incerteza que um adversário pode explorar. O artigo 5º é mais eficaz quando um ataque armado é inequívoco; sabotagem por parte de um intermediário civil, malware disseminado através de países terceiros ou um drone não identificado representam uma decisão coletiva mais difícil. Os aliados devem concordar não só sobre quem agiu, mas também sobre a intenção, a gravidade e a resposta mais adequada para evitar a repetição do ataque.
A NATO está a reforçar a vigilância e a resiliência através do Eastern Sentry ao longo do flanco leste e do Baltic Sentry em redor da infraestrutura submarina. O resumo da aliança sobre a Ucrânia refere que os membros estão a expandir a partilha de informações, as defesas cibernéticas e a monitorização em diferentes domínios, mantendo 500.000 soldados num nível elevado de prontidão. Estas forças dissuadem os ataques convencionais, mas a polícia, os serviços de informação, os operadores aeroportuários, os investigadores financeiros e os proprietários de infra-estruturas privadas realizam grande parte do trabalho diário contra as operações na zona cinzenta.
A Europa está a construir uma resposta mais abrangente
A União Europeia criou um quadro de sanções específico para atividades desestabilizadoras, incluindo sabotagem, ciberataques, interferência eleitoral e ameaças a infraestruturas críticas. O atual quadro da UE abrange 80 indivíduos e 20 entidades e permite restrições a embarcações, aeronaves, imóveis, redes digitais e transações financeiras. As sanções podem expor redes e restringir viagens ou financiamento, mas não impedem fisicamente um drone comercial nem protegem uma pista de aterragem.
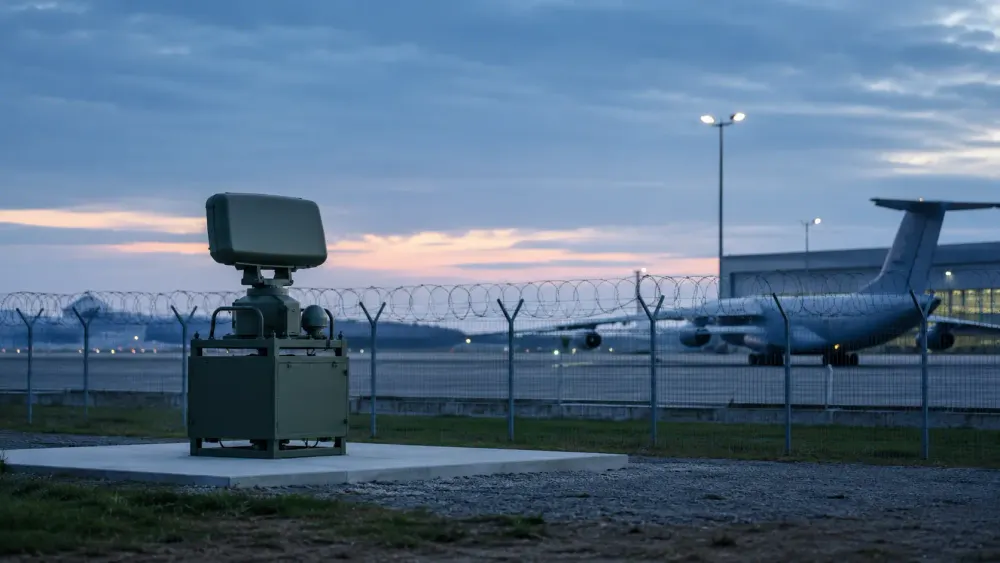
Por isso, as defesas operacionais precisam de se tornar mais locais e rotineiras. Os aeroportos necessitam de sistemas de deteção em camadas que consigam distinguir aves, aeronaves de recreio e drones hostis; as instalações de logística militar requerem uma autorização rápida para interferir, capturar ou destruir um dispositivo sem pôr em perigo a aviação civil. As instituições financeiras e os serviços de criptomoedas podem ajudar a identificar os pagamentos aos intermediários recrutados, enquanto os promotores necessitam de mecanismos de partilha de provas que liguem atos aparentemente insignificantes além-fronteiras.
A atribuição pública é outra ferramenta defensiva, mas as alegações prematuras têm custos. Nomear a Rússia sem provas que possam ser divulgadas pode enfraquecer a credibilidade e fornecer a Moscovo material para desinformação; esperar demasiado pode fazer com que os governos aliados pareçam passivos e deixar os cidadãos incapazes de compreender o risco. O relato pendente da Alemanha sobre a investigação de Leipzig será, portanto, consequente não só para um caso criminal específico, mas também para o padrão de provas que os aliados esperam antes de impor custos.
A dissuasão depende de um custo visível
Os incidentes mais recentes demonstram que a rede de apoio militar da Europa pode ser pressionada sem um ataque convencional. Contudo, não comprovam que todo incêndio suspeito, falha de drone ou ataque cibernético pertença a uma única operação russa centralizada. Uma resposta credível deve preservar esta distinção, ao mesmo tempo que liga incidentes que partilhem financiamento, equipamento, infraestruturas digitais ou responsáveis.
As medidas mais importantes são agora se a Alemanha atribuirá publicamente a autoria do atentado de Leipzig, se a investigação ao drone na Roménia confirmará a origem russa e se a NATO conseguirá transformar a informação partilhada em acções defensivas mais rápidas. Uma dissuasão bem-sucedida tornaria as operações mais difíceis de ocultar, mais dispendiosas de organizar e menos propensas a perturbar o apoio militar à Ucrânia. O fracasso deixaria a aliança perante uma série crescente de incidentes individualmente ambíguos, cujo efeito combinado é cada vez mais militar.