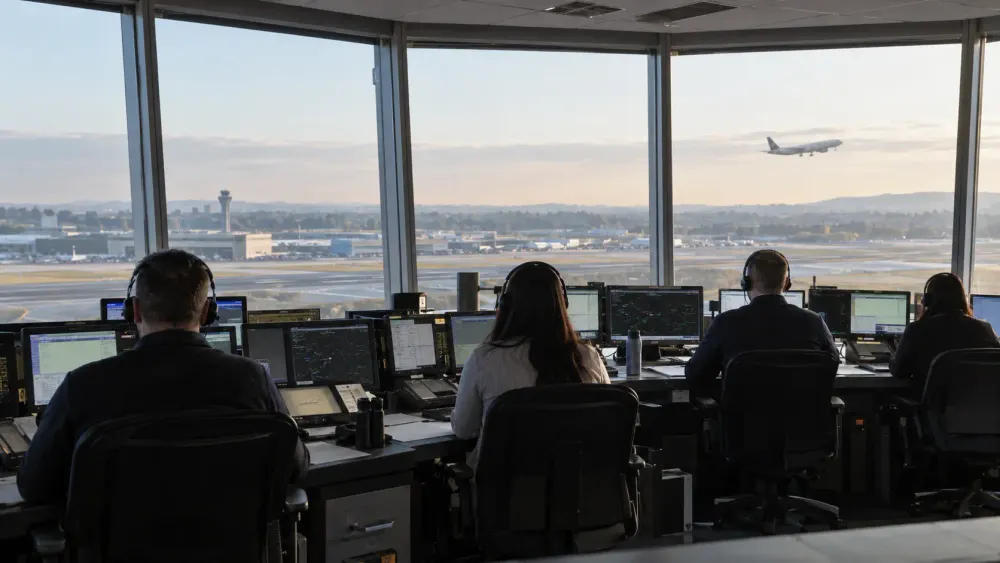
Um organismo de fiscalização federal afirma que a Administração Federal de Aviação (FAA) ainda tem um trabalho crucial a fazer para proteger as comunicações das aeronaves contra a falsificação e a interferência, incluindo a conclusão de avaliações de risco e o estabelecimento de uma deteção em tempo real mais abrangente. O alerta, divulgado na segunda-feira num novo relatório governamental descrito pela Reuters, coloca uma lacuna operacional concreta no centro de um debate de longa data sobre a cibersegurança na aviação: as agências federais reconhecem que os sinais de rádio e a navegação manipulados podem interromper os voos, mas partes do sistema nacional ainda carecem da monitorização e da documentação necessárias para identificar rapidamente todas as ameaças.
O relatório refere que os atacantes poderiam transmitir cancelamentos fraudulentos de autorizações de tráfego aéreo, causando potencialmente atrasos ou riscos de segurança. Afirma ainda que a FAA não concluiu as revisões de risco e os documentos de segurança necessários para lidar com a falsificação e a interferência, e que carece de deteção em tempo real para todas as ameaças relacionadas com o espectro. Estas conclusões não comprovam que um ataque bem-sucedido tenha provocado um acidente aéreo. Demonstram, sim, que a agência responsável pelo espaço aéreo mais movimentado do mundo continua incapaz de observar e avaliar todas as ameaças de sinal relevantes à medida que se desenvolvem.
Um novo alerta surge na sequência de trabalhos cibernéticos inacabados
As conclusões de segunda-feira são consistentes com uma revisão mais ampla do GAO divulgada em julho. Esta auditoria constatou que a FAA tinha implementado integralmente apenas três dos sete objectivos que sustentam a sua meta de protecção de redes e sistemas. Quatro objetivos — incluindo uma melhor monitorização, deteção e resposta cibernética, controlos mais rigorosos para utilizadores privilegiados, alinhamento com as normas federais de segurança e desenvolvimento de arquitetura de confiança zero — estavam apenas parcialmente implementados até fevereiro.
A auditoria de Julho identificou a mesma classe de consequências operacionais agora destacadas no relatório sobre o espectro. De acordo com a auditoria, as vulnerabilidades exploradas poderiam causar perda de dados de voo, interromper as comunicações com o controlo de tráfego aéreo, alterar informações utilizadas pelos sistemas da cabine de comando, interferir com sinais de radiofrequência, falsificar dados de localização da aeronave ou passar por estações terrestres. O Departamento de Transportes concordou com as quatro recomendações da auditoria para a FAA, que incluíam uma monitorização da implementação mais rigorosa, relatórios de orçamento cibernético mais completos e um plano de confiança zero mais abrangente.
A lacuna reside na deteção, e não apenas na prevenção
A segurança da aviação moderna depende de saber quando os dados fiáveis foram negados ou falsificados. O bloqueio de sinal (jamming) sobrepõe-se a um sinal legítimo, enquanto a falsificação (spoofing) fornece um sinal falso convincente. Ambos podem interferir com o posicionamento, a navegação, a sincronização ou as comunicações, mas a falsificação pode ser mais difícil de reconhecer porque um sistema pode continuar a exibir informações plausíveis.
Os registos federais mostram por que razão a cobertura em tempo real é importante. A auditoria do GAO (Escritório de Contabilidade do Governo dos EUA) de julho citou uma constatação do inspetor-geral do Departamento de Transportes de que a FAA (Administração Federal de Aviação) não estava a realizar monitorização quase em tempo real em 62 dos 85 sistemas críticos de gestão cibernética do espaço aéreo. Em Junho, a agência afirmou ter adicionado monitorização a 20 destes sistemas, desactivado um e considerado seis inadequados para integração devido a limitações técnicas ou à reforma planeada. O trabalho continuava em 35 sistemas. Esta questão diz respeito à monitorização cibernética, e não a todas as ameaças ao espectro radioeléctrico, mas aponta para o mesmo problema de política: um alerta que chega após uma interrupção operacional é menos útil do que um que pode desencadear uma resposta imediata.
A exposição está documentada há anos
O GAO (Gabinete de Contabilidade do Governo dos EUA) tem alertado repetidamente que o aumento da conectividade expande a superfície de ataque da aviação. Uma auditoria de 2020 afirmou que a FAA (Administração Federal de Aviação dos EUA) não tinha implementado completamente diversos elementos da supervisão de aviónica baseada no risco, incluindo uma avaliação geral de risco, orientações para testes independentes e um mecanismo para rastrear problemas de cibersegurança até à sua resolução. Na altura, os auditores disseram não ter encontrado nenhum ciberataque bem-sucedido reportado contra os sistemas de aviónica de uma aeronave, um limite importante que separa as vulnerabilidades documentadas do comprometimento comprovado.
Uma revisão separada de 2018 examinou o Sistema Automático de Vigilância Dependente por Radiodifusão (ADS-B), a tecnologia através da qual as aeronaves transmitem a localização precisa e outras informações de voo. Os auditores descobriram que o ADS-B poderia estar exposto a ataques cibernéticos e à guerra eletrónica, além de criar riscos de segurança através do rastreio público de aeronaves militares. Posteriormente, o governo implementou medidas para determinados voos do Departamento de Defesa, demonstrando que os riscos de sinal identificados podem ser reduzidos quando as agências aprovam medidas operacionais específicas de mitigação.
Um sistema com pouca margem para ângulos mortos
A escala da FAA amplia até pequenas fragilidades. A sua Organização de Tráfego Aéreo gere mais de 44.000 voos e mais de 3 milhões de passageiros num dia normal, numa área de 29 milhões de milhas quadradas de espaço aéreo. Os serviços de comunicação e navegação devem permanecer disponíveis em todo este sistema enquanto as agências modernizam os equipamentos obsoletos e ligam mais componentes digitais.
A responsabilidade também é dividida. O gabinete de investigação e tecnologia do Departamento de Transportes coordena a política federal de posicionamento, navegação e sincronização e é responsável pela proteção destes sistemas contra interferências prejudiciais de radiofrequência e degradação operacional, de acordo com as suas atribuições. A FAA opera e regula os sistemas de aviação, enquanto outras entidades federais supervisionam o espectro, a cibersegurança e as questões de segurança nacional. Esta estrutura torna a documentação de riscos atualizada e os procedimentos claros de escalonamento tão importantes como qualquer sensor individual.
O que o Congresso e a FAA enfrentam agora
A questão política imediata não é se todas as transmissões concebíveis podem ser evitadas. Trata-se de saber se a FAA consegue identificar ameaças prioritárias, detetar interferências prejudiciais rapidamente, distinguir atividades maliciosas de falhas de equipamento e fornecer aos controladores e tripulações de voo procedimentos de contingência fiáveis. O relatório de segunda-feira indica que a agência ainda não concluiu esta base para toda a gama de riscos do espectro.
O Congresso pode pressionar para prazos mensuráveis: quando as avaliações de risco pendentes serão concluídas, que sistemas obterão deteção em tempo real, que cobertura permanecerá indisponível e como a FAA testará a sua resposta sem comprometer as operações em curso. A agência também precisa de explicar como a monitorização do espectro se enquadra nas melhorias de cibersegurança já em curso. Esta distinção é importante porque a interferência de rádio, as redes comprometidas e os dados de navegação falsificados podem exigir defesas técnicas diferentes, mesmo quando produzem sintomas operacionais semelhantes.
As provas não corroboram as alegações de que as viagens aéreas nos EUA são amplamente inseguras ou que os hackers assumiram o controlo de aeronaves de passageiros. Sustentam uma conclusão mais específica, mas consequente: as entidades de fiscalização identificaram, mais uma vez, salvaguardas incompletas em sistemas dos quais depende a segurança dos voos. Preencher estas lacunas antes que ocorra um incidente grave é o objectivo da regulação baseada no risco — e o padrão pelo qual a resposta da FAA deve ser avaliada agora.